Hacker-Angriff auf das Pentagon: 3 Millionen betroffen
Vụ tấn công mạng vào Lầu Năm Góc
Bài đọc được chuyển ngữ và đơn giản hóa để học tiếng Đức. Nội dung gốc thuộc Tia Sang - Van Hoa Xa Hoi.
Bôi đen một từ hoặc cụm từ để tra nghĩa, dịch, highlight hoặc thêm ghi chú.
Tiến độ đọc bài
Đoạn 1/22
Đọc tiếng Đức trước. Khi cần, mở bản dịch ngay dưới từng đoạn.
Xem bản dịch tiếng Việt đầy đủ
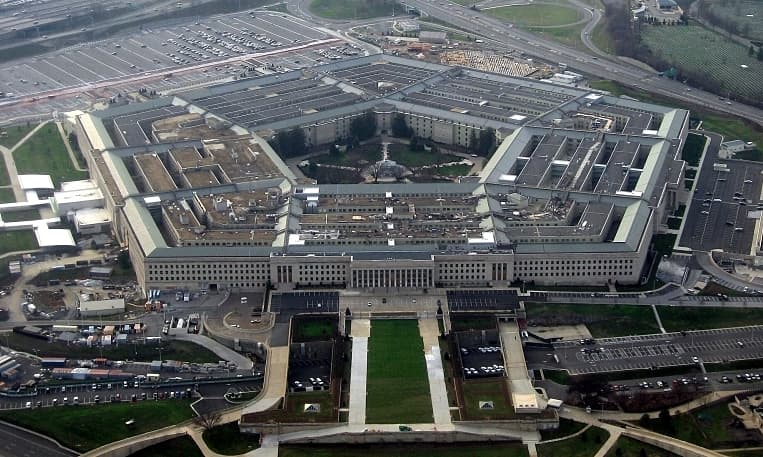
Hơn 3 triệu người bị ảnh hưởng trong một vụ tấn công mạng. CNN và Time đưa tin vụ việc nhắm vào Lầu Năm Góc của Mỹ.
Số người bị ảnh hưởng gồm 2,76 triệu người còn sống và khoảng 294.000 người đã qua đời.
Kẻ lạ đã xâm nhập trái phép hệ thống DMDC. DMDC là trung tâm dữ liệu nhân sự của Lầu Năm Góc. Chúng đã sử dụng hệ thống này trái phép trong nhiều tháng. Vụ tấn công xuất phát từ một lỗ hổng bảo mật trong hệ thống lưu trữ tập tin. Lỗ hổng này cho phép người ngoài đọc được các tập tin trên máy chủ.
Những dữ liệu nào bị lộ?
DMDC phát hiện lỗ hổng vào mùa hè. Đơn vị này lập tức vá lỗi, khôi phục lại hệ thống, đồng thời triển khai kế hoạch bảo mật và bảo vệ dữ liệu.
Các tập tin bị lộ chứa thông tin cá nhân không được mã hóa. Tùy từng người, đó có thể là họ tên, số an sinh xã hội, ngày sinh, thông tin liên lạc, giới tính, nguồn gốc và dữ liệu quân sự, ví dụ như chức vụ trong quân đội.
Kết hợp lại, đây đều là những thông tin rất nhạy cảm. Khi đã có số an sinh xã hội cùng thông tin cá nhân, tội phạm có thể đánh cắp danh tính, lập tài khoản giả, lừa đảo có chủ đích và mạo danh người khác. Thông tin về công việc trong quân đội còn có thể lọt vào tay tình báo nước ngoài. Điều này đe dọa an ninh quốc gia, vì kẻ xấu có thể dùng dữ liệu để tìm kiếm, phác họa và tiếp cận nhân sự ở những vị trí nhạy cảm.
DMDC là một trong những kho lưu trữ nhân sự quan trọng nhất của Lầu Năm Góc. Nơi này giữ thông tin của lính tại ngũ và lính dự bị, nhân viên dân sự, đối tác doanh nghiệp, người về hưu, cựu binh, gia đình quân nhân và những người khác có liên quan đến Bộ Quốc phòng. Tổng cộng, DMDC lưu hơn 60 triệu hồ sơ nhân sự. Hiện chưa rõ liệu toàn bộ số hồ sơ này có bị ảnh hưởng hay không.
Có những rủi ro nào?
Việc truy cập trái phép có thể đã kéo dài khoảng 9 tháng trước khi lỗ hổng bị phát hiện. Giới chức vẫn chưa biết tin tặc đã xem hoặc thu thập bao nhiêu thông tin.
Lầu Năm Góc không nói gì về động cơ của hacker, cũng không giải thích vì sao các tập tin nhạy cảm lại được lưu mà không mã hóa. Hiện chưa có bằng chứng cho thấy thông tin đã bị lợi dụng. Nhưng không bị lợi dụng không có nghĩa là không có rủi ro, bởi số an sinh xã hội và ngày sinh gắn chặt với danh tính mỗi người, không thể đổi dễ dàng như mật khẩu.
Justin Sherman, lãnh đạo công ty tư vấn Global Cyber Strategies, cho biết dữ liệu danh tính bị đánh cắp có thể bị lợi dụng trong nhiều năm. Tội phạm có thể ghép thông tin từ DMDC với nguồn công khai, cơ sở dữ liệu thương mại, mạng xã hội hay các vụ rò rỉ trước đây. Từ đó, chúng dựng chân dung chi tiết về từng người trong ngành quốc phòng, từ thu nhập, nợ nần, hôn nhân đến chi tiêu và hoạt động trên mạng. Nhờ vậy, chúng tìm ra điểm yếu để phục vụ hoạt động tình báo và các mục đích khác.
Đang xử lý sự cố ra sao?
Những người bị ảnh hưởng được hỗ trợ trong một năm thông qua IDX. IDX là công ty tư nhân hợp tác với Bộ Quốc phòng. Hỗ trợ gồm giám sát tín dụng và xử lý gian lận danh tính liên quan đến vụ rò rỉ này.
Trong thư gửi hồi tháng 9, DMDC đề nghị người bị ảnh hưởng nhanh chóng đăng ký chương trình hỗ trợ, kiểm tra báo cáo tín dụng, theo dõi tài khoản ngân hàng và tài khoản trợ cấp chính phủ, chú ý các hoạt động bất thường, đồng thời cảnh giác với những cuộc gọi, tin nhắn hay email bất ngờ liên quan đến công việc trong quân đội.
DMDC cho biết đang rà soát và tăng cường an ninh mạng cho hệ thống. Các điều tra viên muốn làm rõ ai đã đọc những tập tin này và vụ tấn công diễn ra thế nào.
Ngoài việc vá lỗi ban đầu, sự cố cho thấy cần mã hóa dữ liệu lưu trữ, kiểm soát truy cập chặt hơn, giám sát liên tục việc truy cập tập tin, sớm phát hiện dấu hiệu bất thường và áp dụng nguyên tắc thu thập ít dữ liệu hơn.
Với Lầu Năm Góc, nhiệm vụ trọng tâm hiện nay là hạn chế thiệt hại từ vụ rò rỉ, đồng thời làm rõ đây là hoạt động gián điệp vì tiền hay một hình thức xâm nhập trái phép khác.
Vụ tấn công vào cơ sở dữ liệu nhân sự của Lầu Năm Góc diễn ra đúng lúc FBI cũng gặp sự cố khác, liên quan đến trang tuyển dụng FBIJobs.gov. Tuần trước, nhóm hacker ShinyHunters tuyên bố đã tấn công FBIJobs.gov và lấy dữ liệu nhạy cảm của nhân viên FBI. FBI cho biết đang điều tra vụ việc. Hiện chưa rõ quy mô dữ liệu bị ảnh hưởng.